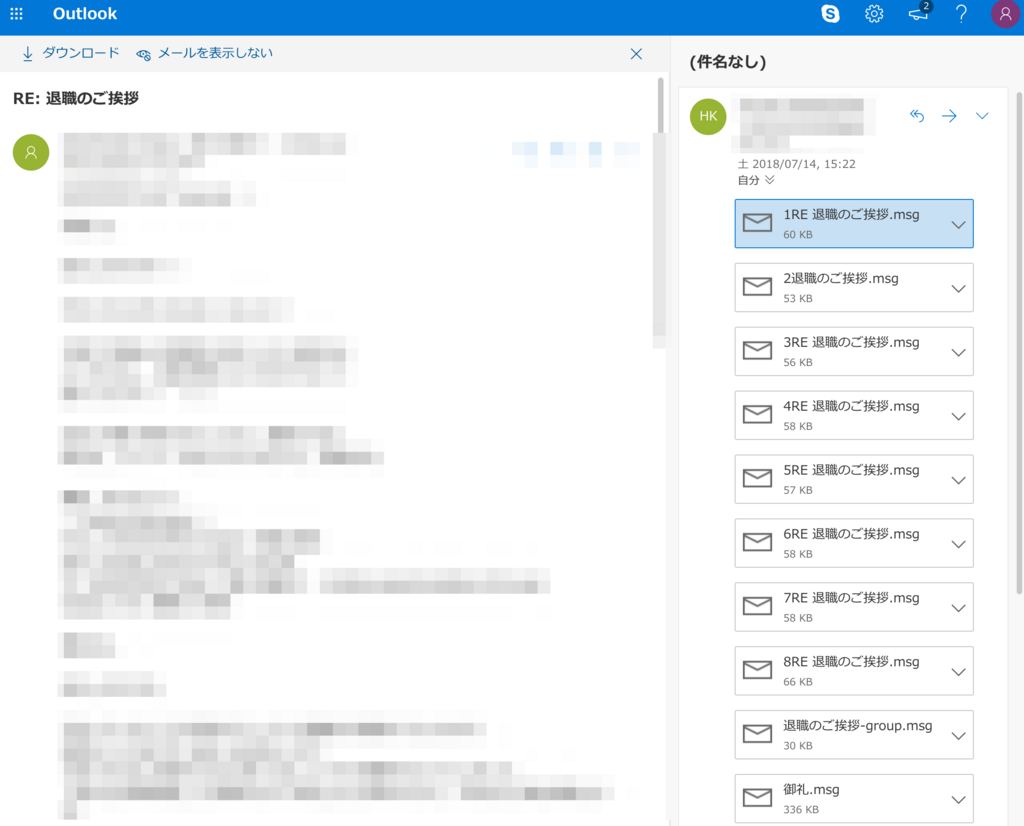
検索エンジンで「msgファイル 開き方」と入力すると、検索結果の上位には「ファイルをドラッグ&ドロップするだけで即座に中身を表示」と謳う無料のmsgファイル オンラインビューアーが多数表示されます。手軽さゆえに飛びつきがちですが、ここにはITセキュリティの現場で深刻視されている重大な盲点が存在します。
まず検証すべきは、msgファイル 拡張子 安全性に関する構造的課題です。メールメッセージファイルには、本文のテキストだけでなく、送信元・送信先の氏名・メールアドレス、通信経路情報(IPアドレスやサーバー情報)、そして業務上の見積書、契約書、機密データといった添付ファイルが丸ごとパッケージングされています。
出所や運営実態が不透明な無料オンライン変換サイトにファイルをアップロードするという行為は、機密情報を自ら未知の海外サーバーへ送信・開示していることと同義です。独立系セキュリティリサーチ機関の調査報告でも、一部の無料変換サービスが利用規約の奥底に「アップロードされたデータはサービス改善や機械学習モデルのトレーニングに使用される場合がある」と明記しているケースが確認されています。
さらに警戒すべきは、msgファイル自体を隠れ蓑にした標的型サイバー攻撃です。攻撃者がmsg形式のコンテナ構造を悪用し、内部にマクロ付きの悪意あるOfficeドキュメントや不正なスクリプトを添付ファイルとして潜ませる事例が後を絶ちません。「Outlookがないから」と警戒心を解いて無防備に怪しいオンラインビューアーや未検証の変換サイトを介することで、マルウェア感染や情報流出の引き金を引きかねないのです。

