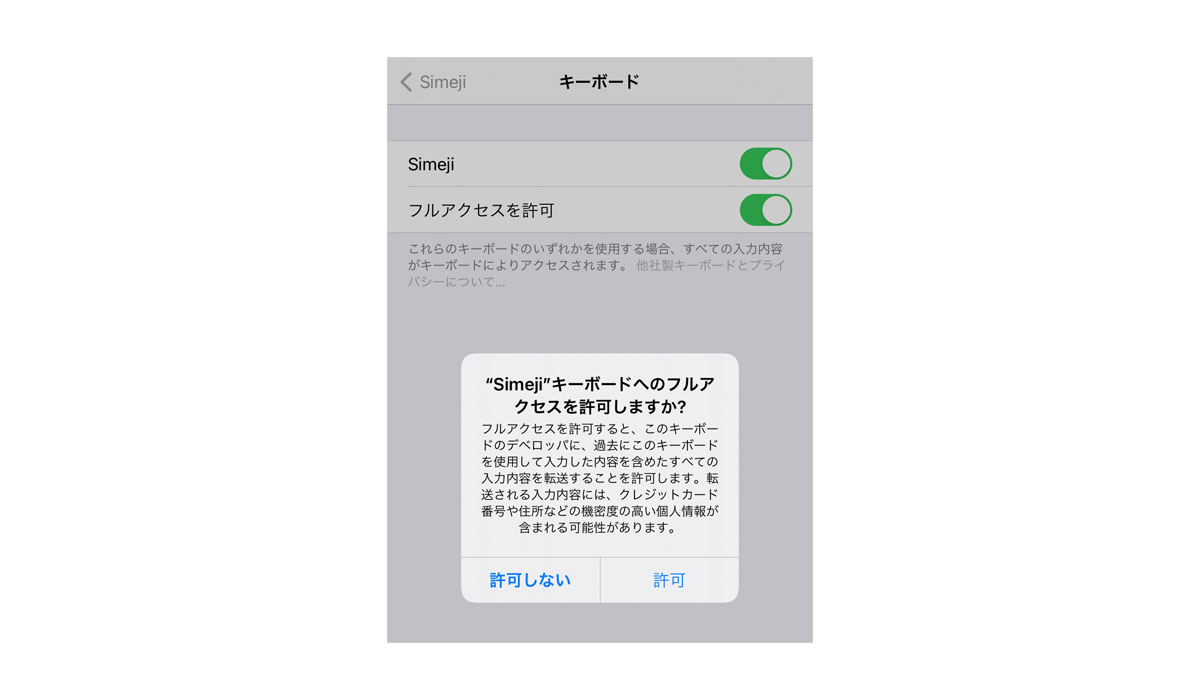
Simejiに対する根強い不信感を語る上で避けて通れないのが、2013年12月に発覚した大規模な入力データ無断送信問題です。当時、パソコン向け日本語入力ソフト「Baidu IME」およびスマートフォン向けアプリ「Simeji」において、ユーザーがクラウド変換機能を「オフ(設定解除)」にしている状態であっても、キーボードで入力したすべての文字列がバイドゥ社外のサーバーへ自動送信されていた事実がセキュリティ研究機関の解析によって暴かれました。
この事態を重く見た内閣官房情報セキュリティセンター(現・NISC)や文部科学省、総務省は即座に反応を示し、省庁や地方自治体、研究機関などに対して「機密情報漏洩の懸念があるため、同社製入力ソフトの使用を停止し、速やかに削除すること」を求める緊急通知を発出。大手報道機関が一斉にトップニュースとして報じたことで、「しめじ=個人情報を抜き取る危険なスパイウェア」という強烈なネガティブイメージが日本社会に定着しました。
当時の緊急記者会見や公式プレスリリースにおいて、運営会社であるバイドゥ株式会社は「本来は送信ログを精査するためのテストコードが製品版に残存していた設計バグであり、悪意を持って情報を窃取する意図は一切なかった」と弁明しました。しかし、一度失墜した社会的信用を取り戻すのは容易ではありませんでした。さらに、ユーザーが入力したプライベートな文字列が「しめじアプリ 中国サーバーへ直接転送されているのではないか」というデータ主権上の強い懸念が浮上したのです。
これに対し、バイドゥ側は度重なるセキュリティ監査を受け入れ、2014年以降はシステムの全面的な再構築を実施しました。公表されている公式データによると、現在日本国内で流通しているSimejiから送信されるクラウド変換データは、日本国内に設置されたAWS(Amazon Web Services)等のセキュアサーバー群を経由して処理されており、通信経路は業界標準のTLS/SSLによって高度に暗号化されています。しかし、親会社が北京に本社を置く巨大テック企業・百度(Baidu)であるという構造的事実がある以上、地政学的な視点からのデータ取り扱いへの警戒感は現在も完全に払拭されていません。

